
NEWS
플랜아이 전사 정보보안 교육 : 피싱 메일을 5초 안에 판별하는 법
- 블로그 2026.10.12.
| 플랜아이는 구성원 모두가 같은 보안 기준을 갖추도록 전사 정보보안 교육을 정기적으로 진행하고 있습니다.
안녕하세요 😄
정보를 가치 있게 만드는 통합 AX 파트너 플랜아이입니다.
최근 플랜아이 사옥 아로파홀에서는 전사 정보보안 교육을 진행했습니다. 고객의 정보를 다루는 회사인 만큼 구성원 모두가 같은 기준과 높은 보안 수준을 갖추도록 정보보안 교육을 정기적으로 진행하고 있어요.
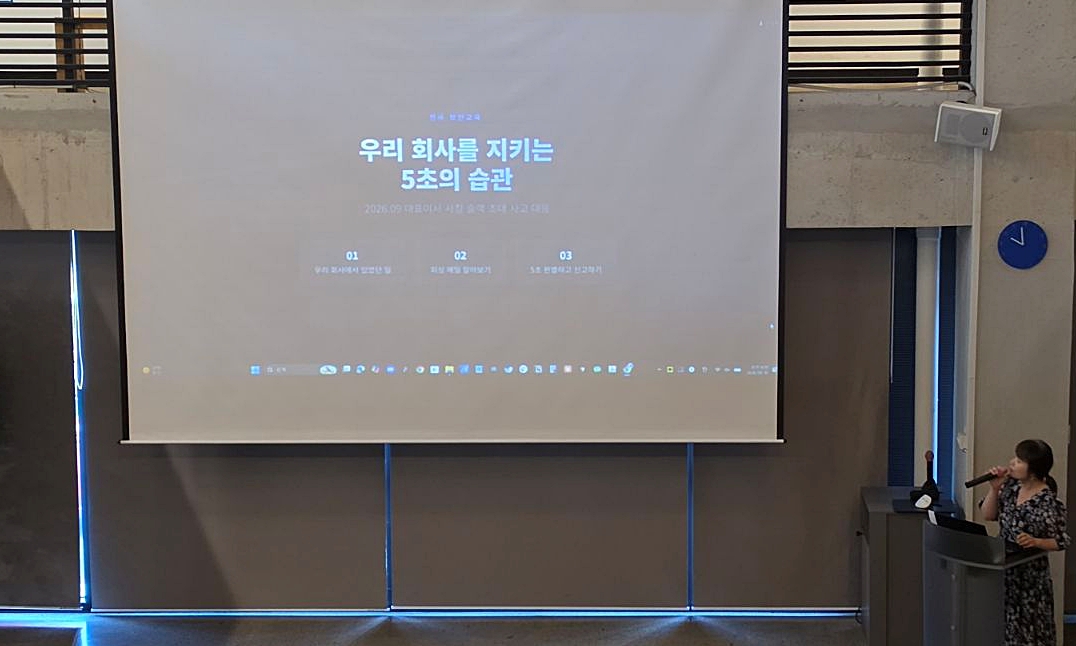
[사진 설명] 아로파홀에서 진행된 전사 정보보안 교육 현장
이번 주제는 '우리 회사를 지키는 5초의 습관'이에요
이번에는 피싱 메일을 중심으로 다뤘어요. SecOps팀 박은정 팀장님이 직접 발표를 맡았습니다.
- 요즘 피싱 메일은 예전과 무엇이 다른지 알아보기
- 받은 메일 앞에서 5초 안에 판별하는 법
- 의심될 때 신고하고 대응하는 법
요즘 피싱은 진짜 회사 로고를 쓰고, 정상 서버에서 발송된다고 해요. 그래서 언뜻 봐서는 회사 공식 메일처럼 보입니다. 어색한 한국어나 오탈자로 알아채던 시대는 지났어요. 그럴 땐 사용하기 좋은 체크리스트도 공유해주셨는데요.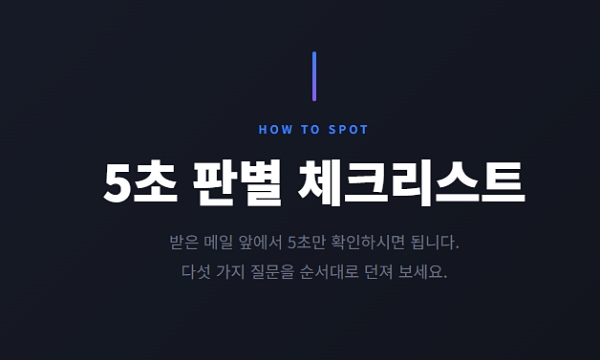
피싱 메일 5초 판별 체크리스트
- 예상하고 있던 메일이나 초대인가요?
- 보낸 사람이 정말 그분인가요? 개인 메일 계정으로 표시되면 주의해야 해요.
- 서비스 주소가 어색하지 않나요? 회사 도메인을 흉내 낸 조합이 대표적이에요.
- 우리 회사가 실제로 쓰는 서비스인가요?
- 애매하면 클릭하지 말고 보안 담당에게 문의해요.
혹시 이미 눌렀다면요?
이미 링크를 눌렀더라도 당황하지 않아도 돼요. 다음 세 가지를 순서대로 하면 됩니다.
- 아무 정보도 입력하지 말고 창을 닫아요. 이름, 비밀번호, 인증번호를 입력하라는 화면이 나오면 입력하지 말고 창을 닫아 주세요.
- 보안 담당에게 즉시 알려요. 클릭 사실을 알려 주면 확산을 막는 조치를 시작할 수 있어요. 클릭한 사람에게 불이익은 없습니다.
- 비밀번호를 바꿔요. 혹시 정보를 입력했다면 해당 계정(Google Workspace, 슬랙, 은행 등)의 비밀번호를 즉시 변경해 주세요.
숨기면 확산되고, 알리면 막을 수 있어요. 이른 신고가 회사를 지키는 가장 확실한 방법입니다.
구성원들은 어떻게 들었나요?
1층 계단석은 물론 2층 난간에서도 구성원들이 교육을 경청했습니다. 체크리스트는 사진으로 남기기도 했습니다. 실제 업무에서 마주칠 만한 사례가 많아서인지 더 가깝게 와닿았다는 반응이었어요.
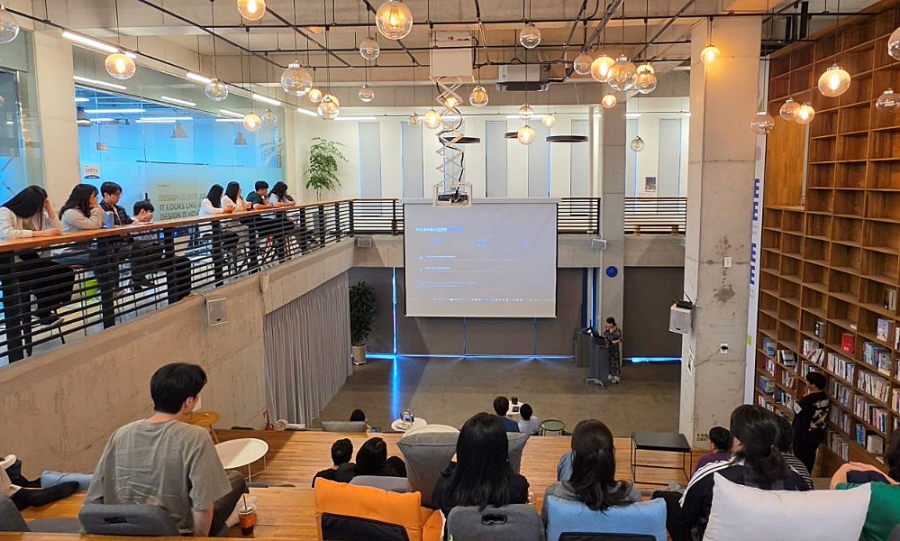
[사진 설명] 정보보안 교육을 듣는 구성원들
완벽하지 않아도 괜찮아요
발표의 마지막 슬라이드에는 이런 문장이 있었어요.
"완벽하지 않아도 됩니다. 물어보시는 것만으로도 충분합니다."
안전한 회사를 만드는 것은 시스템과 사람의 경각심이 함께 구축한다고 생각합니다. 구성원 한 명 한 명의 5초 판단이 쌓여 회사의 방어선이 되는 것이죠.
플랜아이는 앞으로도 정보보안 교육을 이어 가겠습니다. 고객의 정보를 다루는 AX 파트너로서, 우리 스스로를 지키는 일부터 꼼꼼히 챙기겠습니다. 🫶
더 읽어보기